테마
조직 공유와 권한
목적: 공개 링크 없이 같은 조직의 직원에게 분석을 전달하고, 현재 권한을 확인·회수합니다.
공유 전에 확인
계정 메뉴의 조직·직원(/organization)에서 진행합니다. Studio의 조직 접근(/organizations)은 별도 조직 분석 접근 화면입니다.
공유 관리에는 현재 조직의 활성 소유 관리자 권한이 필요합니다. 수신자는 같은 조직의 활성 직원이어야 합니다. 관리자라도 다른 사람 소유의 모든 자료를 관리할 수 있는 것으로 가정하지 마세요.
1. 소스 읽기 권한부터 부여
- 자원별 권한 관리 열기를 누릅니다.
- 분석에 쓰는 데이터 소스 → 권한 관리를 엽니다.
- 새 수신자에게 권한 부여에서 직원을 선택합니다.
- 읽기 권한, 변경 요약과 동의란을 확인합니다.
- 권한 저장을 누릅니다. 여러 소스가 필요하면 각각 확인합니다.
대시보드 조회 공유와 원 소스 읽기는 별도입니다. 소스 권한이 없으면 공유 저장부터 거절될 수 있습니다.
2. 대시보드 조회 공유
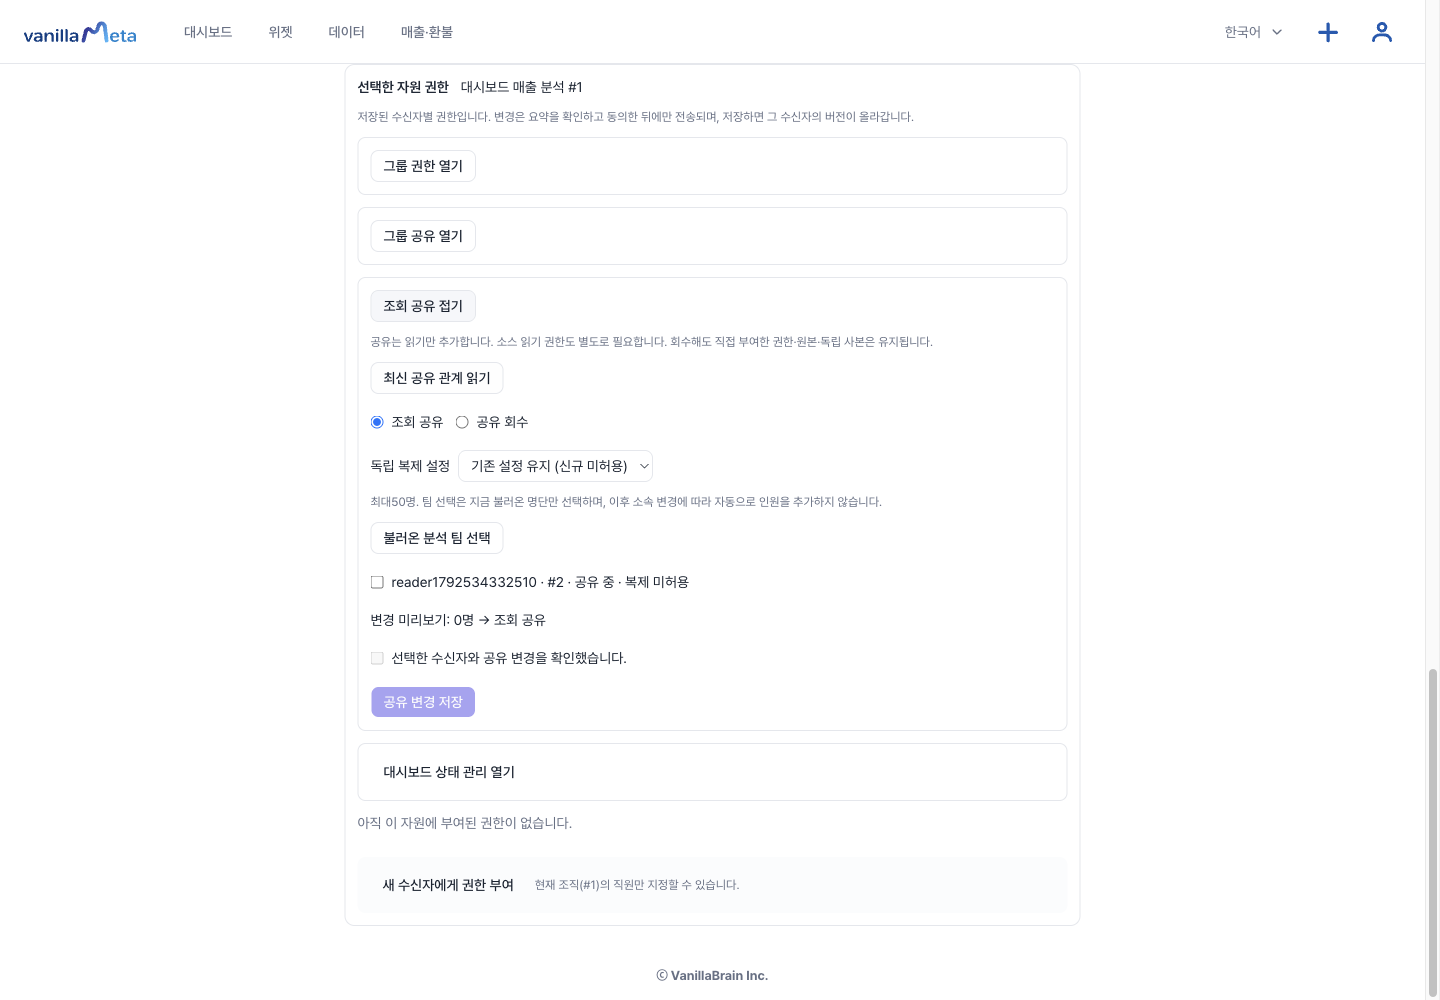
- 대상 대시보드 → 권한 관리를 엽니다.
- 조회 공유 열기 → 최신 공유 관계 읽기를 진행합니다.
- 조회 공유를 선택하고 받을 직원을 고릅니다.
- 독립 복제 설정을 확인합니다. 허용하려면 별도 안내와 동의를 확인합니다.
- 변경 미리보기와 확인란을 확인합니다.
- 공유 변경 저장을 누릅니다.
3. 수신자가 열기
수신자는 자신의 계정과 같은 조직으로 로그인한 뒤 받은 자료 열기 → 받은 자료 다시 읽기 → 열기로 확인합니다. 숫자·시계열을 보고 새로고침해 유지되는지 확인합니다.
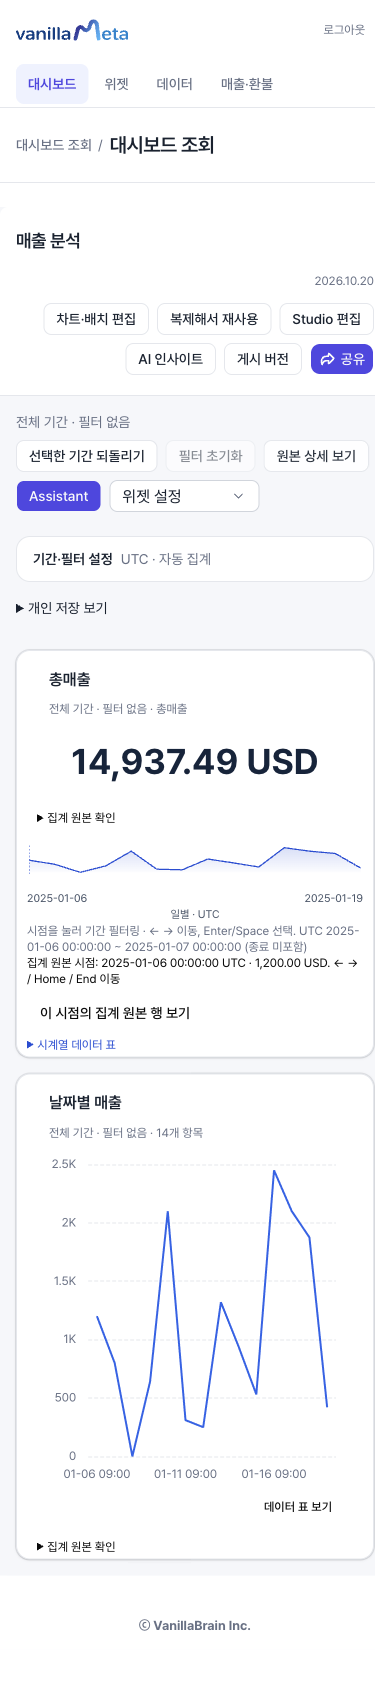
조회 공유는 편집·게시·출력 권한 전체를 주지 않습니다. 읽기 전용으로 받은 분석을 수정하려면 복제가 허용되었는지 확인하고 본인 소스로 독립 사본을 만들어야 합니다.
회수와 그룹 권한
최신 관계를 읽고 공유 회수를 선택해 대상과 변경 내용을 확인한 후 저장합니다. 직접 권한·그룹 관계 등 다른 경로가 남으면 계속 접근할 수 있습니다. 대시보드와 소스 각각의 현재 권한을 확인하세요.
동적 그룹은 현재 구성원을 기준으로 동작합니다. 불러온 팀 직원 명단을 선택해 직접 공유하는 것과 구별합니다. 구성원 변경만으로 모든 자료가 새 조직에 자동 이관되는 것으로 판단하지 마세요.
회수는 원본·이미 생성한 독립 사본을 삭제하지 않습니다. 알림은 과거 공유 사건 안내이며 현재 접근 가능 여부의 증명이 아닙니다.
저장 결과를 확인할 수 없을 때
최신 공유 관계 읽기로 현재 상태를 읽습니다. 보관한 요청이 있다면 소스 권한 등 원인을 해결하고 필요한 확인란을 고른 뒤 같은 공유 요청 확인으로 재시도합니다. 보관 해제를 서버 취소로 여기지 않습니다.